
- Carga horária
- 16 horas
- Aulas
- 12
- Duração das aulas
- 12h10
- Instrutor
- Adenilson Campos Guedes
- Certificado
- Sim, com nota mínima de 70%
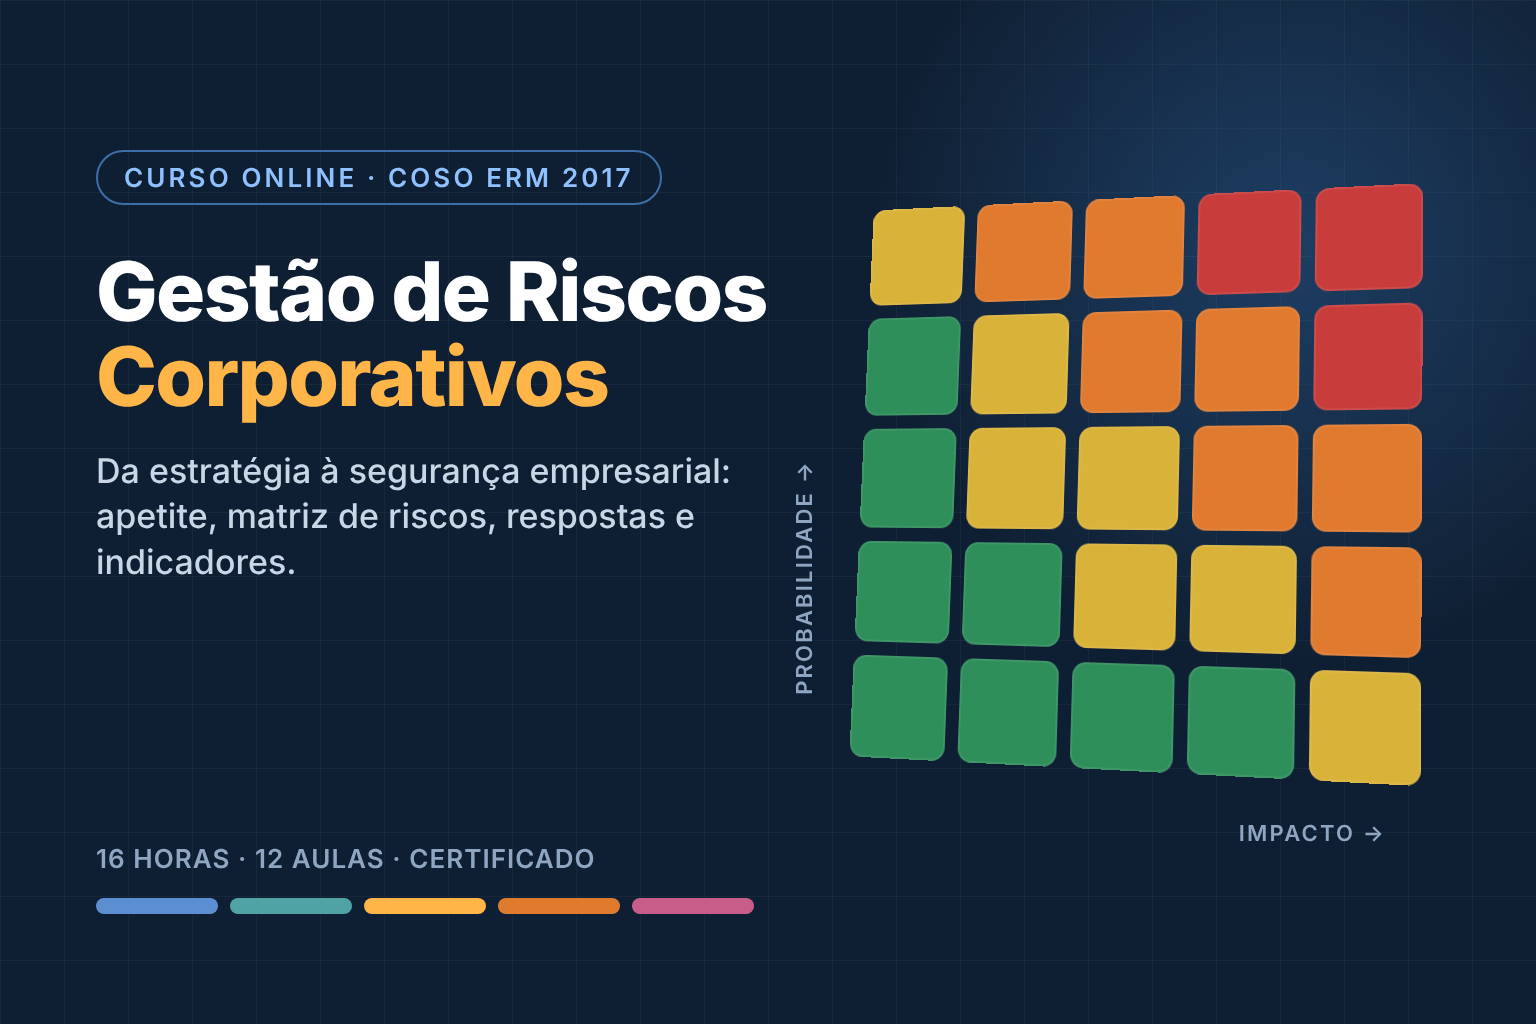
O curso de gestão de riscos COSO ERM da Folha da Segurança ensina, passo a passo, a aplicar o COSO ERM 2017 — o referencial de gestão de riscos corporativos mais usado no mundo — à segurança empresarial e privada. São 12 aulas, 16 horas de certificado e modelos prontos para usar no trabalho.
Risco não é só aquilo que pode dar errado. Para o COSO, é tudo o que pode afetar o alcance da estratégia e dos objetivos da organização — para o bem ou para o mal. Quem domina essa linguagem deixa de ser visto como “custo” e passa a sentar à mesa onde as decisões são tomadas.
Por que estudar gestão de riscos COSO ERM
A gestão de riscos COSO ERM conecta a segurança à estratégia da empresa. Em vez de pedir recursos por “sensação de insegurança”, o gestor passa a mostrar quais objetivos estão ameaçados, quanto cada risco pode custar e quanto cada controle reduz. É a mesma linguagem usada por conselhos, auditorias e áreas de compliance.
No curso, todos os conceitos são aplicados a casos de segurança empresarial: furtos internos, invasões, desvio de cargas, fraudes em portaria, falhas de terceirizadas e crises de reputação. Um caso fictício completo, a Petroquímica Atlântica, acompanha você do primeiro ao último módulo. Você começa por risco e incerteza, passa pela matriz de riscos e termina montando o seu programa de gestão de riscos.
O que você vai aprender
- Explicar o que é risco e gestão de riscos corporativos segundo o COSO ERM 2017.
- Relacionar o COSO ERM 2017 ao cubo de 2004, à ISO 31000:2018 e ao Modelo das Três Linhas.
- Descrever os 5 componentes e os 20 princípios e reconhecê-los no dia a dia de uma empresa.
- Definir apetite e tolerância a risco para objetivos de segurança.
- Identificar, avaliar e priorizar riscos com técnicas adequadas (bow-tie, matriz, escalas).
- Escolher respostas aos riscos e desenhar controles com análise de custo-benefício.
- Construir indicadores-chave de risco (KRIs) e relatórios para a alta direção.
- Montar um programa de gestão de riscos de segurança do zero.
Para quem é
Gestores, analistas e supervisores de segurança empresarial e privada; profissionais de compliance, auditoria e controles internos; servidores públicos; estudantes e professores de gestão de segurança, administração e áreas afins. Não é preciso conhecimento prévio em gestão de riscos COSO ERM: o curso começa pelos fundamentos.
Como funciona
- 12 aulas em texto, liberadas em sequência, com exercícios práticos.
- Modelos para download: registro de riscos com matriz automática, plano de ação 5W2H com custo-benefício e painel de KRIs com relatório trimestral.
- Prova final on-line com nota mínima de 70%.
- Certificado de 16 horas, com a ementa no verso.
Referências usadas no curso
O conteúdo segue o COSO Enterprise Risk Management (2017), a ISO 31000:2018, o Modelo das Três Linhas do IIA e as normas brasileiras de governança e gestão de riscos no setor público.
Perguntas frequentes
Preciso conhecer o COSO antes? Não. A primeira aula explica risco, incerteza e valor do zero, e a segunda mostra a evolução do COSO até a versão de 2017.
O curso serve para o setor público? Sim. A aula 11 trata da gestão de riscos no setor público brasileiro, com a IN Conjunta MP/CGU 01/2016, o Decreto 9.203/2017 e a Lei 14.133/2021.
Qual a diferença para o curso de segurança patrimonial? O curso de Gestão de Segurança Patrimonial trata do plano de segurança e das medidas de proteção. Este curso aprofunda a gestão de riscos COSO ERM, que sustenta as decisões de investimento em segurança. Os dois se complementam.
Comece hoje o curso de gestão de riscos COSO ERM e transforme a forma como você apresenta riscos de segurança à diretoria.
Conteúdo Premium
Este curso é exclusivo para assinantes Premium da Folha da Segurança.
Conteúdo programático
Módulo 1 - Fundamentos: risco, incerteza e valor; do cubo de 2004 ao COSO ERM 2017; governança, Três Linhas e ISO 31000
Módulo 2 - Governança, estratégia e identificação de riscos: governança e cultura de riscos (princípios 1 a 5); estratégia, objetivos e apetite a risco (princípios 6 a 9); identificação de riscos: técnicas e registro (princípio 10)
Módulo 3 - Avaliar, priorizar e responder: avaliação da severidade e matriz de riscos (princípio 11); priorização, respostas e visão de portfólio (princípios 12 a 14); controles e camadas de proteção
Módulo 4 - Monitorar, comunicar e implantar: revisão, indicadores e reporte (princípios 15 a 20); gestão de riscos no setor público brasileiro; oficina final: o programa de riscos de segurança
Prova final e certificado
Aulas
Módulo 1 - Fundamentos
- Risco, incerteza e valor: por que gerenciar riscos50 min
- Do cubo de 2004 ao COSO ERM 201760 min
- Governança, Três Linhas e ISO 3100060 min
Módulo 2 - Governança, estratégia e identificação de riscos
- Governança e cultura de riscos (princípios 1 a 5)60 min
- Estratégia, objetivos e apetite a risco (princípios 6 a 9)70 min
- Identificação de riscos: técnicas e registro (princípio 10)60 min
Módulo 3 - Avaliar, priorizar e responder
- Avaliação da severidade e matriz de riscos (princípio 11)70 min
- Priorização, respostas e visão de portfólio (princípios 12 a 14)60 min
- Controles na prática: camadas de proteção e eficácia60 min
Módulo 4 - Monitorar, comunicar e implantar
- Revisão, indicadores e reporte (princípios 15 a 20)60 min
- Gestão de riscos no setor público brasileiro50 min
- Oficina final: o programa de riscos de segurança70 min