
Por: Redação Folha da Segurança
Categoria: Cibersegurança / Gestão de Riscos / Crimes Cibernéticos
Neste artigo
- Ataque Hacker Binance: o que se sabe sobre o maior roubo de criptomoedas da história
- 🎯 A Anatomia do Ataque e a Resposta Tática
- 🛡️ Lições para os Gestores de Segurança e Cibersegurança
- Por que o Ataque Hacker Binance Importa para Empresas Brasileiras
- Perguntas Frequentes sobre o Ataque Hacker Binance
- Fontes
Ataque Hacker Binance: o que se sabe sobre o maior roubo de criptomoedas da história
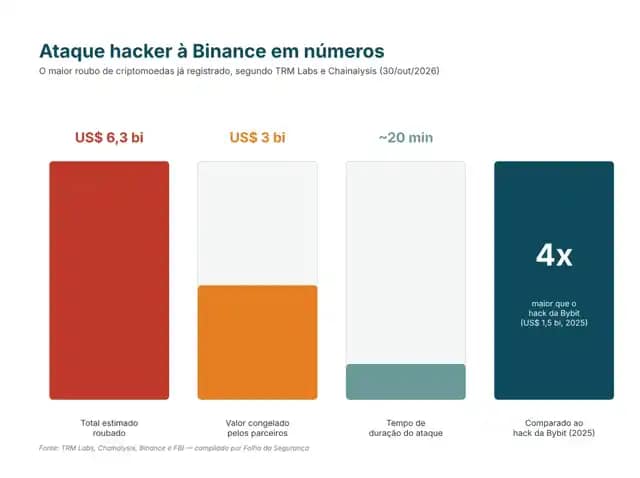
A maior corretora de criptomoedas do mundo, a Binance, foi vítima do maior ataque cibernético e desvio financeiro da história do setor. Estima-se que os invasores tenham movimentado cerca de US$ 6,3 bilhões em ativos digitais de hot wallets (carteiras conectadas à internet) da plataforma.
O incidente acendeu um alerta global na indústria da cibersegurança e colocou à prova a resiliência operacional, os protocolos de contingência e a governança de grandes infraestruturas críticas no mercado financeiro.
🎯 A Anatomia do Ataque e a Resposta Tática
De acordo com dados de inteligência em blockchain, o ataque ocorreu de forma altamente coordenada e rápida. Investigações preliminares do FBI e de agências especializadas como Chainalysis e TRM Labs atribuem a autoria ao grupo cibernético estatal norte-coreano TraderTraitor (vinculado ao Lazarus Group).
Para conter o avanço do vetor de ataque e proteger o ecossistema, a Binance adotou medidas imediatas de contenção:
- Isolamento e Paralisação: As operações de saques foram suspensas temporariamente para revisão e hardening da infraestrutura.
- Cooperação de Mercado: Em articulação rápida com emissores de criptoativos e agências internacionais, cerca de US$ 3 bilhões em stablecoins foram congelados diretamente na blockchain antes que pudessem ser lavados.
- Plano de Cobertura Integral: A corretora anunciou que cobrirá 100% dos prejuízos dos usuários impactados utilizando seu fundo próprio de emergência (SAFU) e reservas corporativas. A liberação gradual dos saques começou a ser restabelecida nos últimos dias.
🛡️ Lições para os Gestores de Segurança e Cibersegurança
Para executivos, consultores e gestores de riscos, o caso Binance consolida importantes aprendizados práticos:
- Engenharia Social e Vulnerabilidade Humana: Relatórios apontam que vetores de engenharia social avançada contra colaboradores continuam sendo a principal porta de entrada para invasões de grande porte.
- Resposta a Incidentes e Mitigação Externa: O congelamento de metade dos fundos roubados demonstra a importância de ter um plano de contingência articulado com parceiros estratégicos e autoridades internacionais.
- Continuidade e Segregação de Ativos: A capacidade da plataforma de cobrir o rombo sem declarar falência reforça a importância da gestão de capital de reserva e do isolamento entre ativos de custódia e infraestrutura operacional.
O que este incidente sinaliza para o setor? A sofisticação de ameaças patrocinadas por Estados exige uma mudança na postura de segurança: do foco único na prevenção para uma estratégia rigorosa baseada em resiliência, detecção rápida e resposta imediata a incidentes.
Por que o Ataque Hacker Binance Importa para Empresas Brasileiras
Embora a Binance seja uma exchange global, o episódio funciona como uma aula prática de gestão de riscos para qualquer empresa brasileira com operação digital. O vetor inicial apontado pela investigação — o notebook comprometido de um engenheiro de DevOps — reforça um padrão que a Folha da Segurança já vem monitorando sobre engenharia social: ataques desse tipo continuam sendo a porta de entrada mais usada contra colaboradores. O caso também dialoga diretamente com o avanço do roubo de credenciais no Brasil e com o mapeamento de ameaças cibernéticas no Brasil para 2025.
Para o gestor de segurança patrimonial e de TI, a resposta da Binance ilustra um ponto central da gestão de riscos corporativos: ter um plano de contingência articulado com parceiros e autoridades antes do incidente acontecer, não depois dele. Dias antes do ataque à Binance, o FBI já havia prendido um suspeito ligado ao grupo ShinyHunters por invasão a um portal governamental americano, reforçando que a cooperação internacional entre exchanges, reguladores e forças policiais é hoje parte da arquitetura de segurança digital — tanto quanto o firewall ou o SOC interno. O episódio também levanta a pergunta que empresas brasileiras já enfrentam ao lidar com dados sensíveis de clientes: quais dados a empresa pode efetivamente pedir e guardar sem ampliar sua própria superfície de risco.
Perguntas Frequentes sobre o Ataque Hacker Binance
Qual foi o valor roubado no ataque hacker à Binance?
Segundo a própria Binance e firmas de inteligência em blockchain como TRM Labs e Chainalysis, o ataque resultou no desvio de aproximadamente US$ 6,3 bilhões em ativos digitais, retirados majoritariamente das hot wallets da exchange na noite de 29 de outubro de 2026.
Quem são os suspeitos do ataque à Binance?
Investigadores do FBI, TRM Labs e Chainalysis atribuem o ataque, com alto grau de confiança, ao grupo TraderTraitor, uma unidade de hackers ligada à Coreia do Norte e ao Lazarus Group, já responsável por outros grandes roubos de criptoativos, como o hack de US$ 1,5 bilhão contra a Bybit em 2025.
A Binance vai reembolsar os usuários afetados?
Sim. A Binance afirmou que cobrirá 100% das perdas diretamente relacionadas ao incidente usando recursos próprios, incluindo o fundo de emergência SAFU, e já retomou gradualmente a liberação de saques.
Como os hackers conseguiram invadir a Binance?
As investigações preliminares apontam que o ataque começou a partir do comprometimento do notebook de um engenheiro de DevOps da empresa, sem evidências, até o momento, de vazamento direto das chaves privadas das carteiras.
O que empresas podem aprender com o caso Binance sobre gestão de riscos?
O episódio reforça três lições centrais: a vulnerabilidade humana e a engenharia social continuam sendo a principal porta de entrada em grandes invasões; planos de resposta a incidentes articulados com parceiros externos reduzem o prejuízo; e a segregação entre ativos de custódia e infraestrutura operacional, somada a reservas de capital, é o que permite a uma empresa absorver um golpe dessa magnitude sem quebrar.
Fontes
- Binance — comunicado oficial sobre o incidente de segurança (via Decrypt)
- CBS News — TRM Labs atribui ataque ao grupo TraderTraitor
- BleepingComputer — laptop de DevOps comprometido
- Baguete — hackers roubam US$ 6,3 bilhões da Binance
📌 Acompanhe análises e desdobramentos sobre cibersegurança e gestão de riscos em folhadaseguranca.com.br.
Faça parte da comunidade Folha da Segurança
Receba nosso boletim informativo por e-mail e tenha acesso ao grupo exclusivo do WhatsApp, com alertas e conteúdos de segurança em primeira mão.
🔒 O link do grupo exclusivo do WhatsApp é liberado após a inscrição.